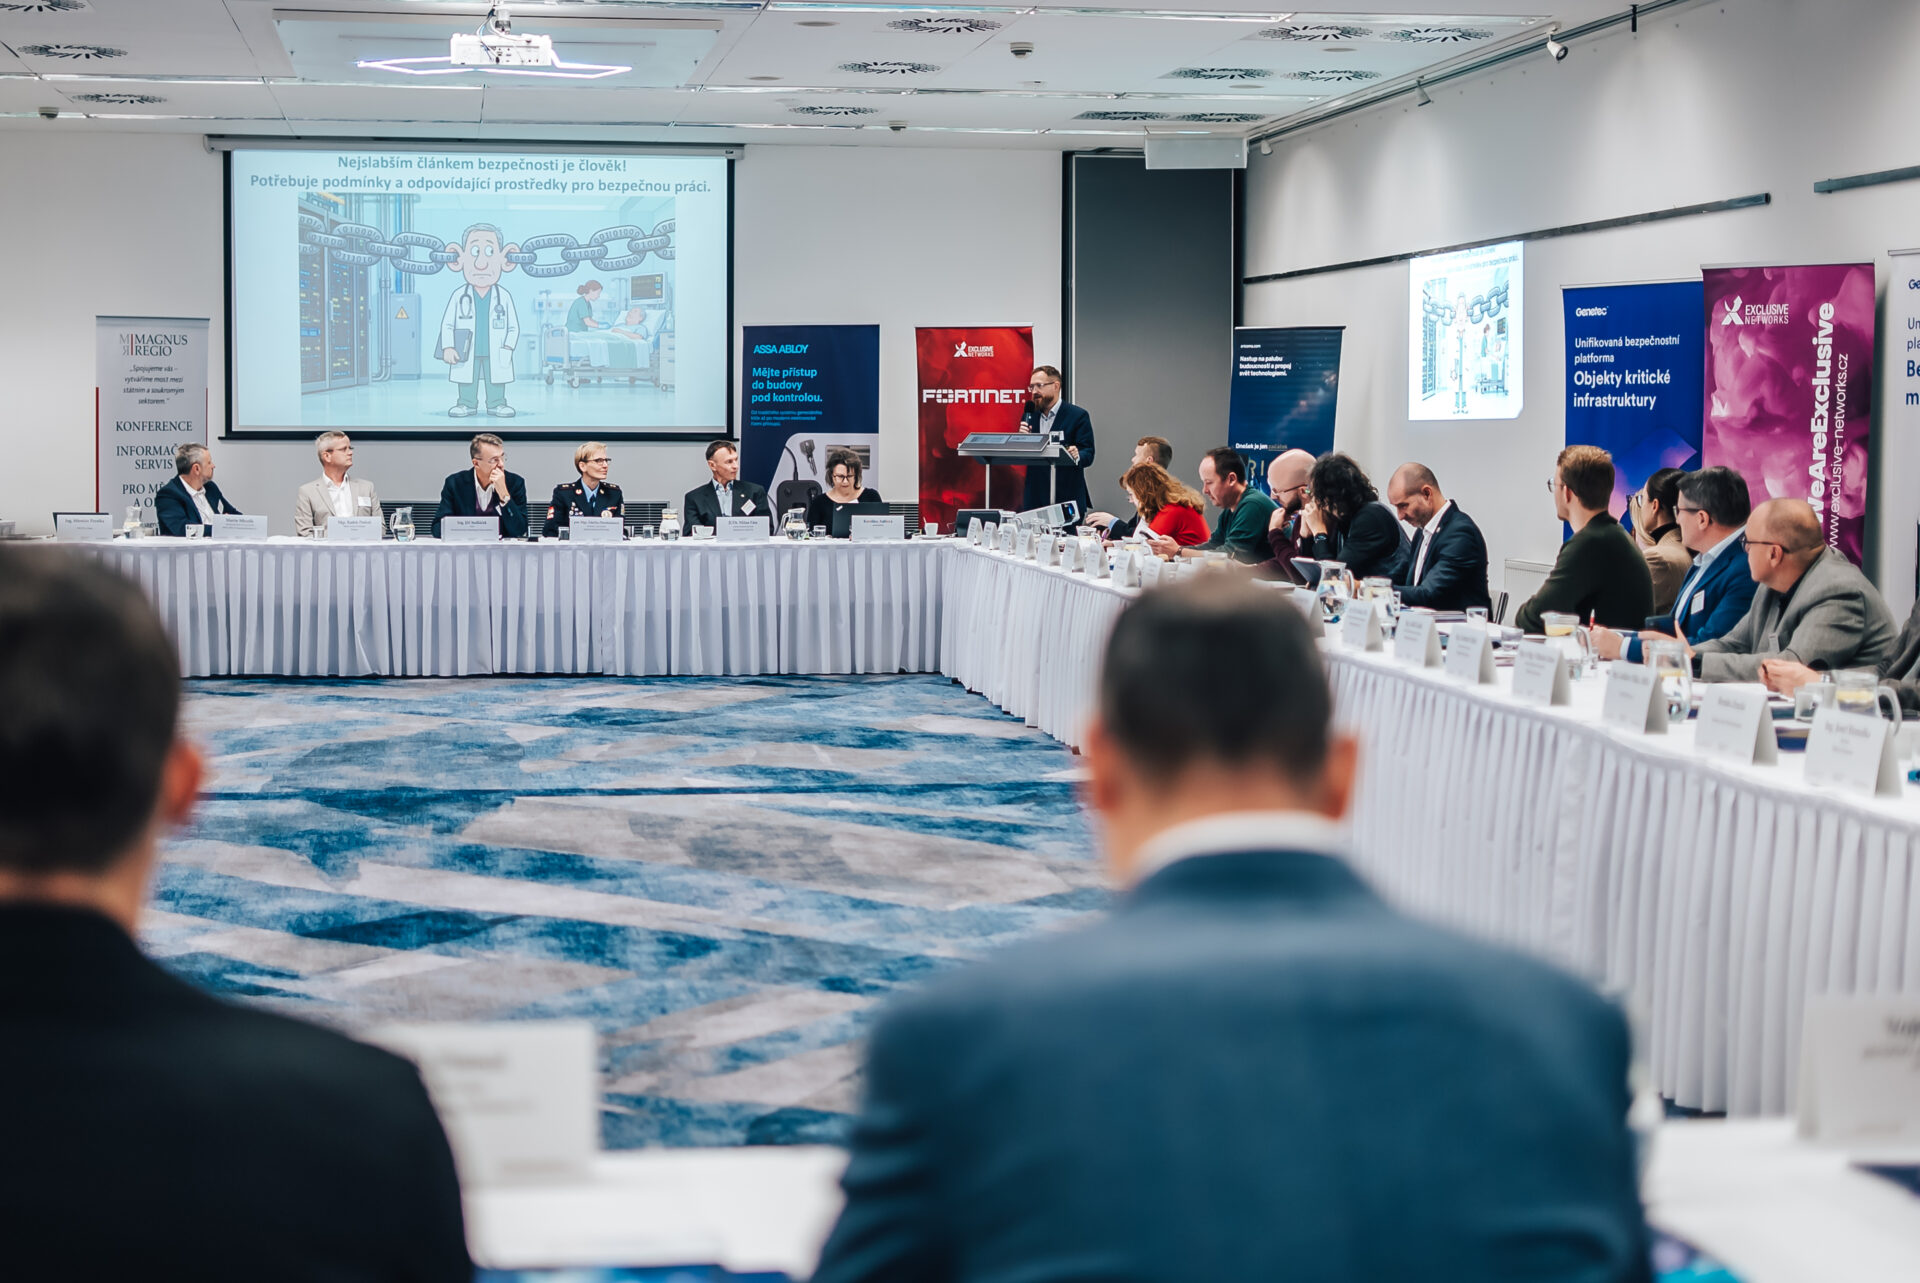
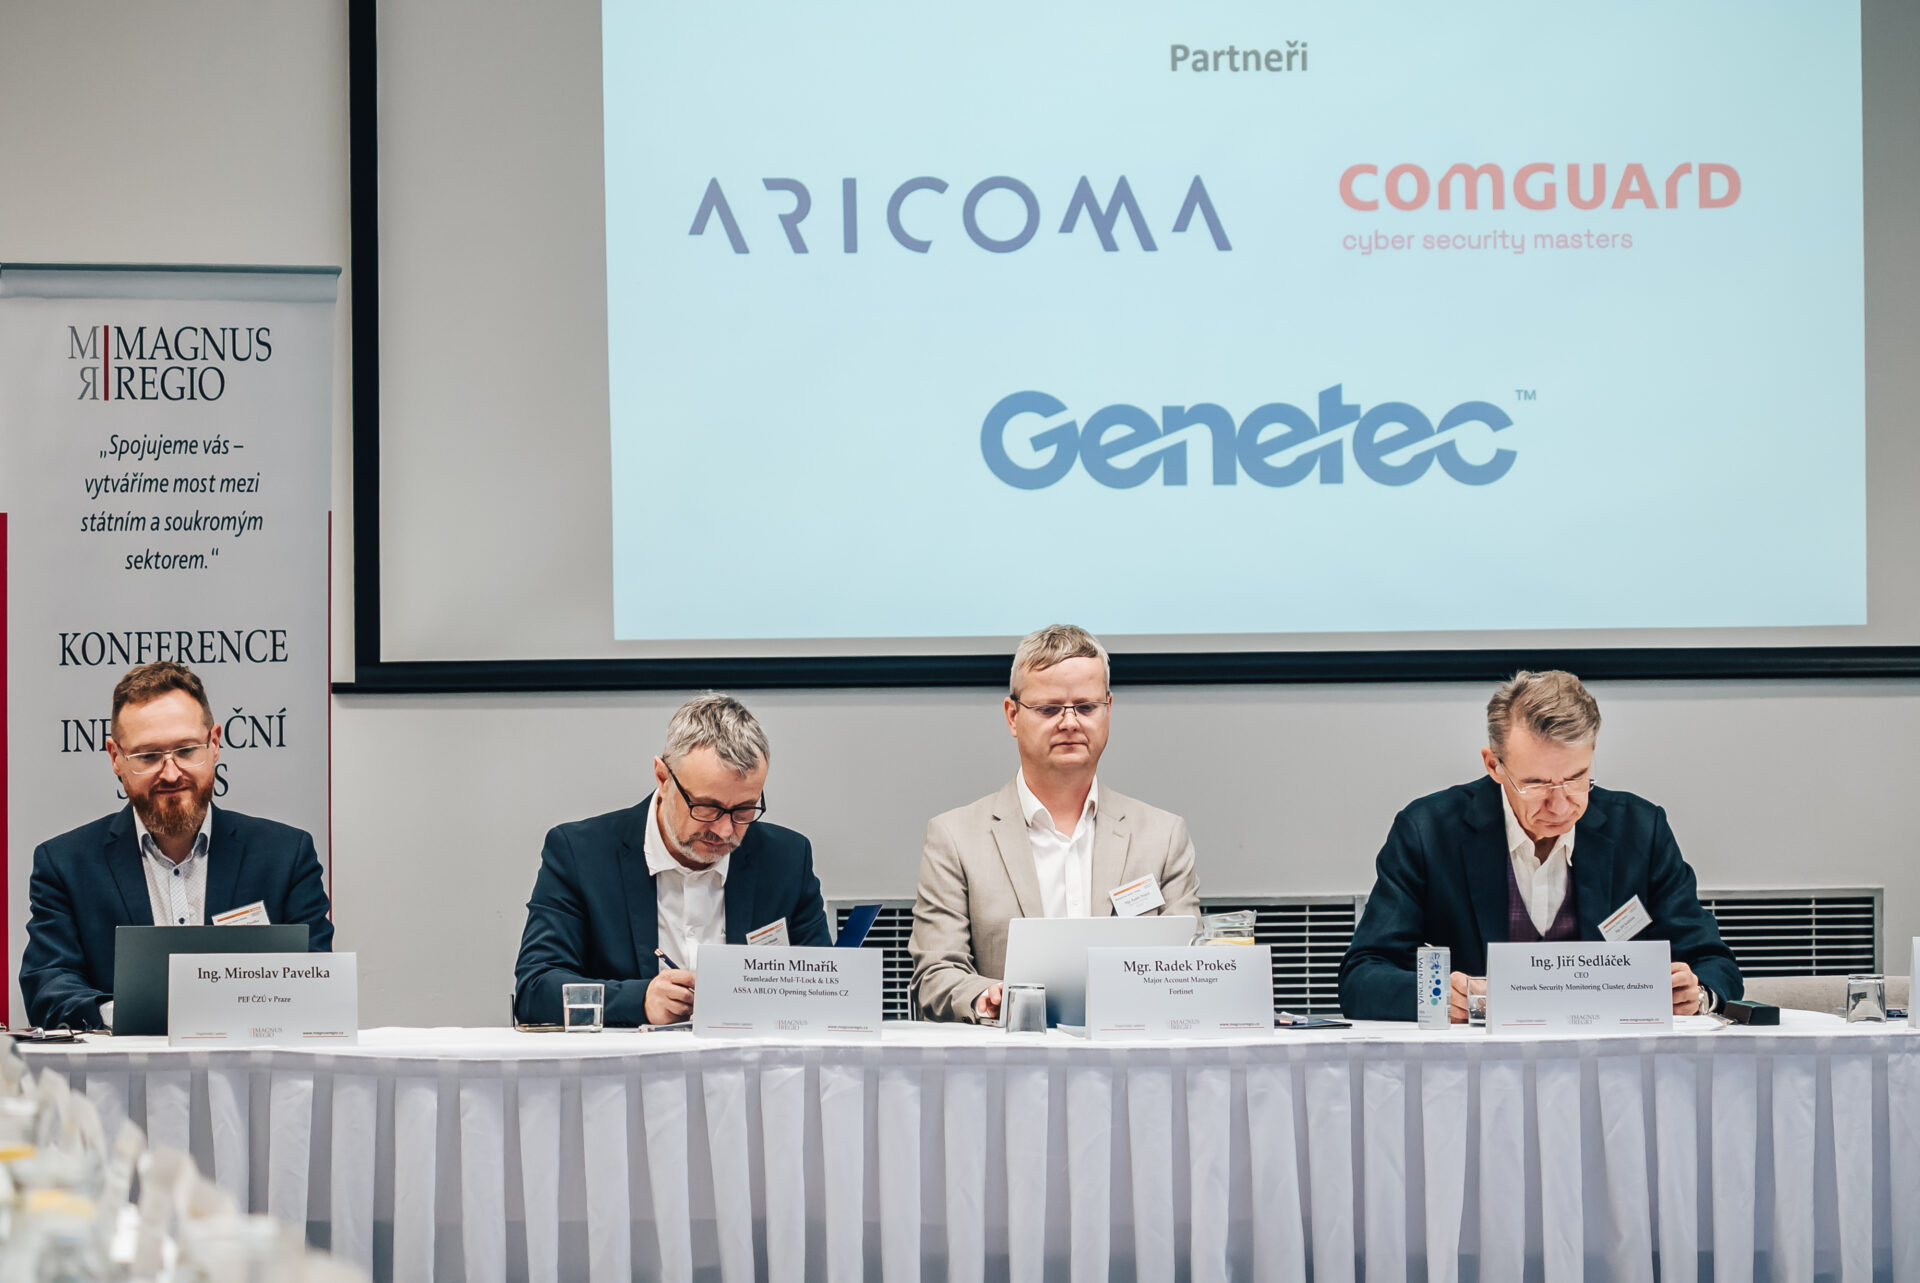
Úvodní odborný blok otevřel Ing. Jiří Sedláček z Network Security Monitoring Clusteru, který upozornil na zásadní roli lidského chování: „Ani nejdražší firewall neochrání organizaci před člověkem, který projde vrátnicí s kartonem kávy. Bezpečnost nestojí jen na technologiích, ale především na lidech, jejich každodenních návycích a firemní kultuře. Rostoucí digitalizace a nástup AI přinášejí výzvy, kterým se ubráníme pouze tehdy, když posílíme naše nejslabší místa.“
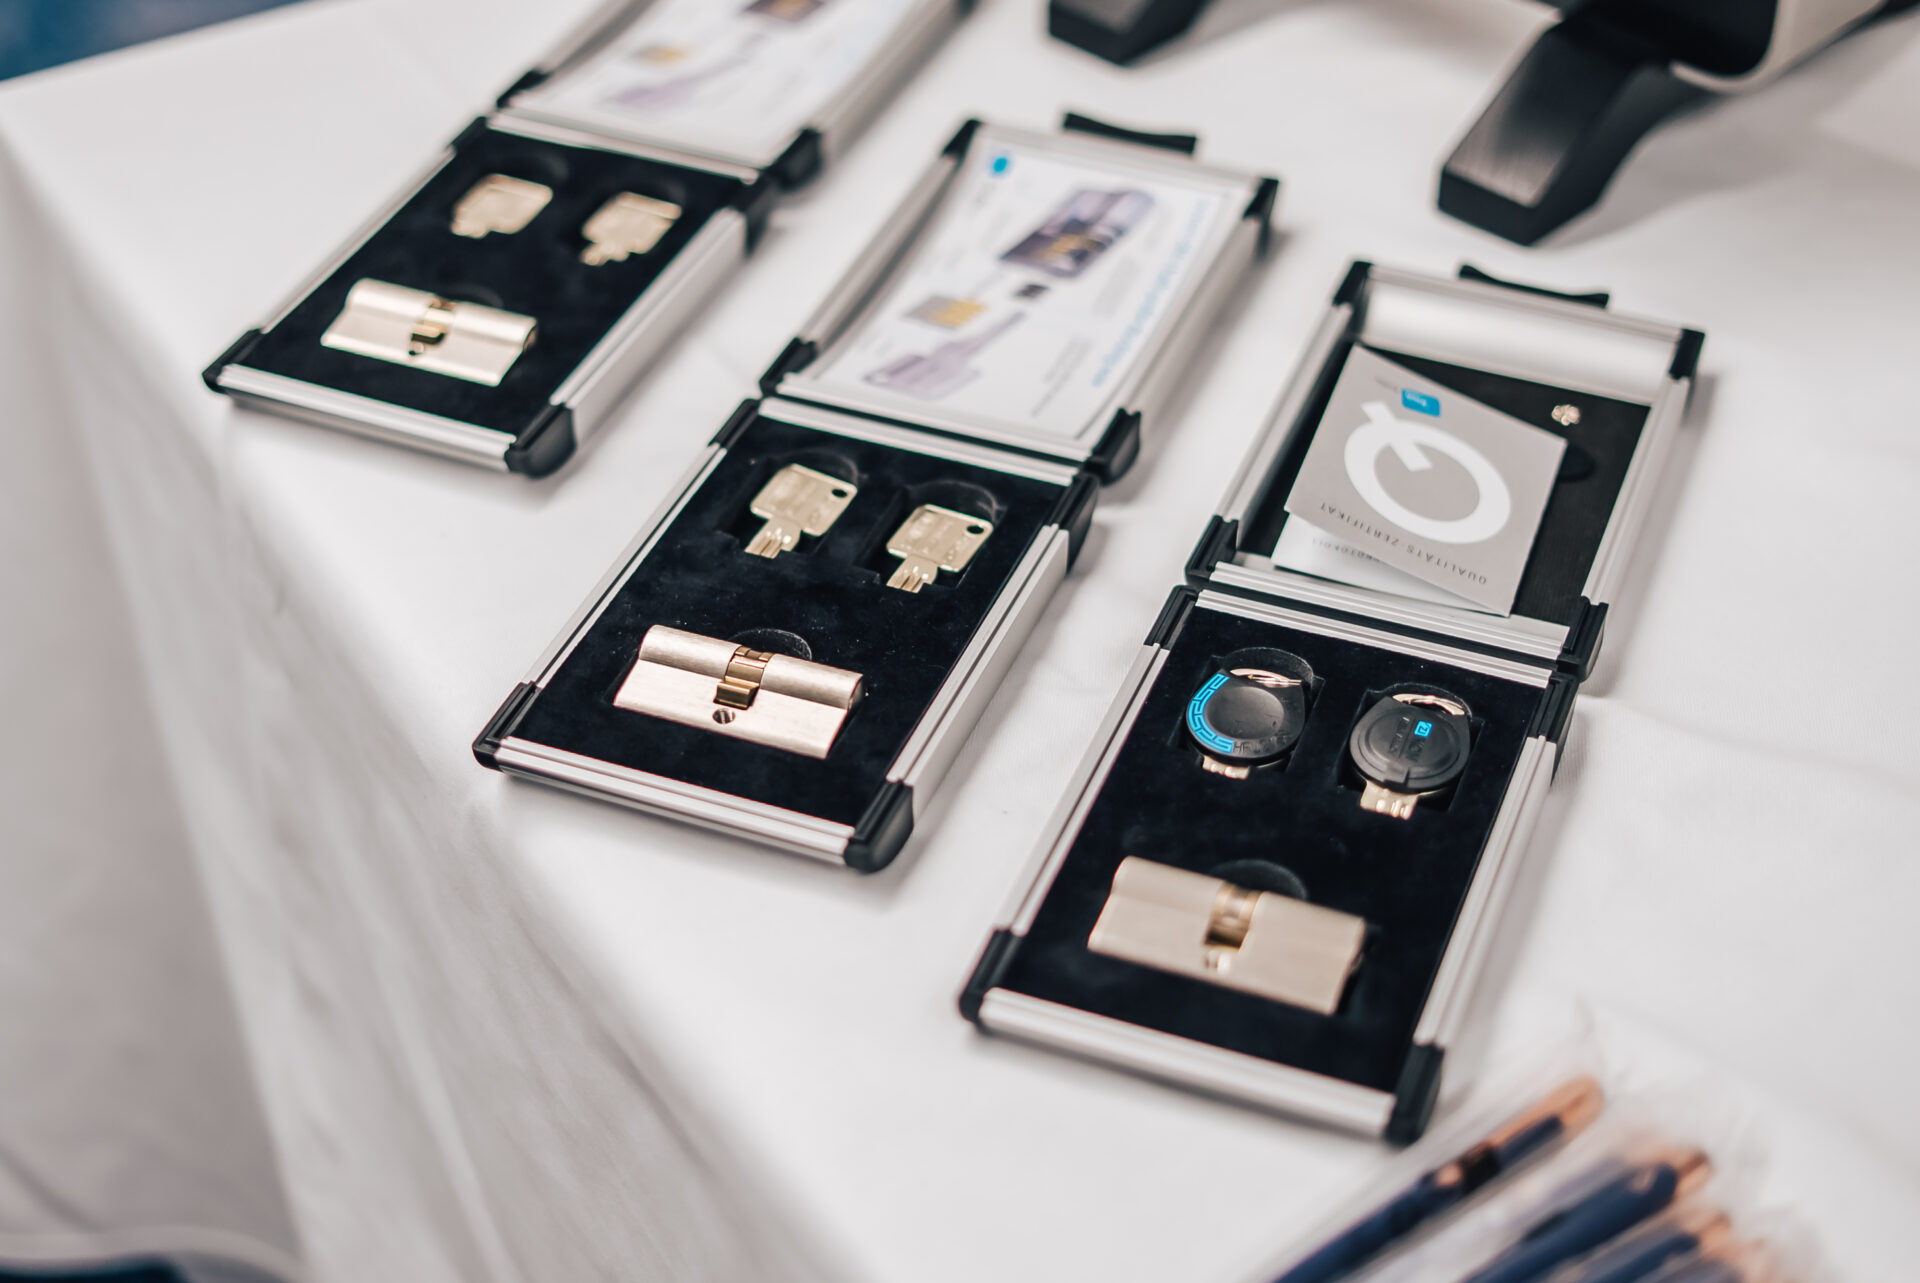
Na propojení fyzického vstupu a digitálních technologií navázal Martin Mlnařík ze společnosti ASSA ABLOY Opening Solutions CZ, která byla generálním partnerem akce: „Moderní digitální zabezpečení staví na dveřích, které přesně vědí, koho pustit. Bezpečný vstup musí fungovat jako jeden provázaný celek s celou infrastrukturou organizace.“
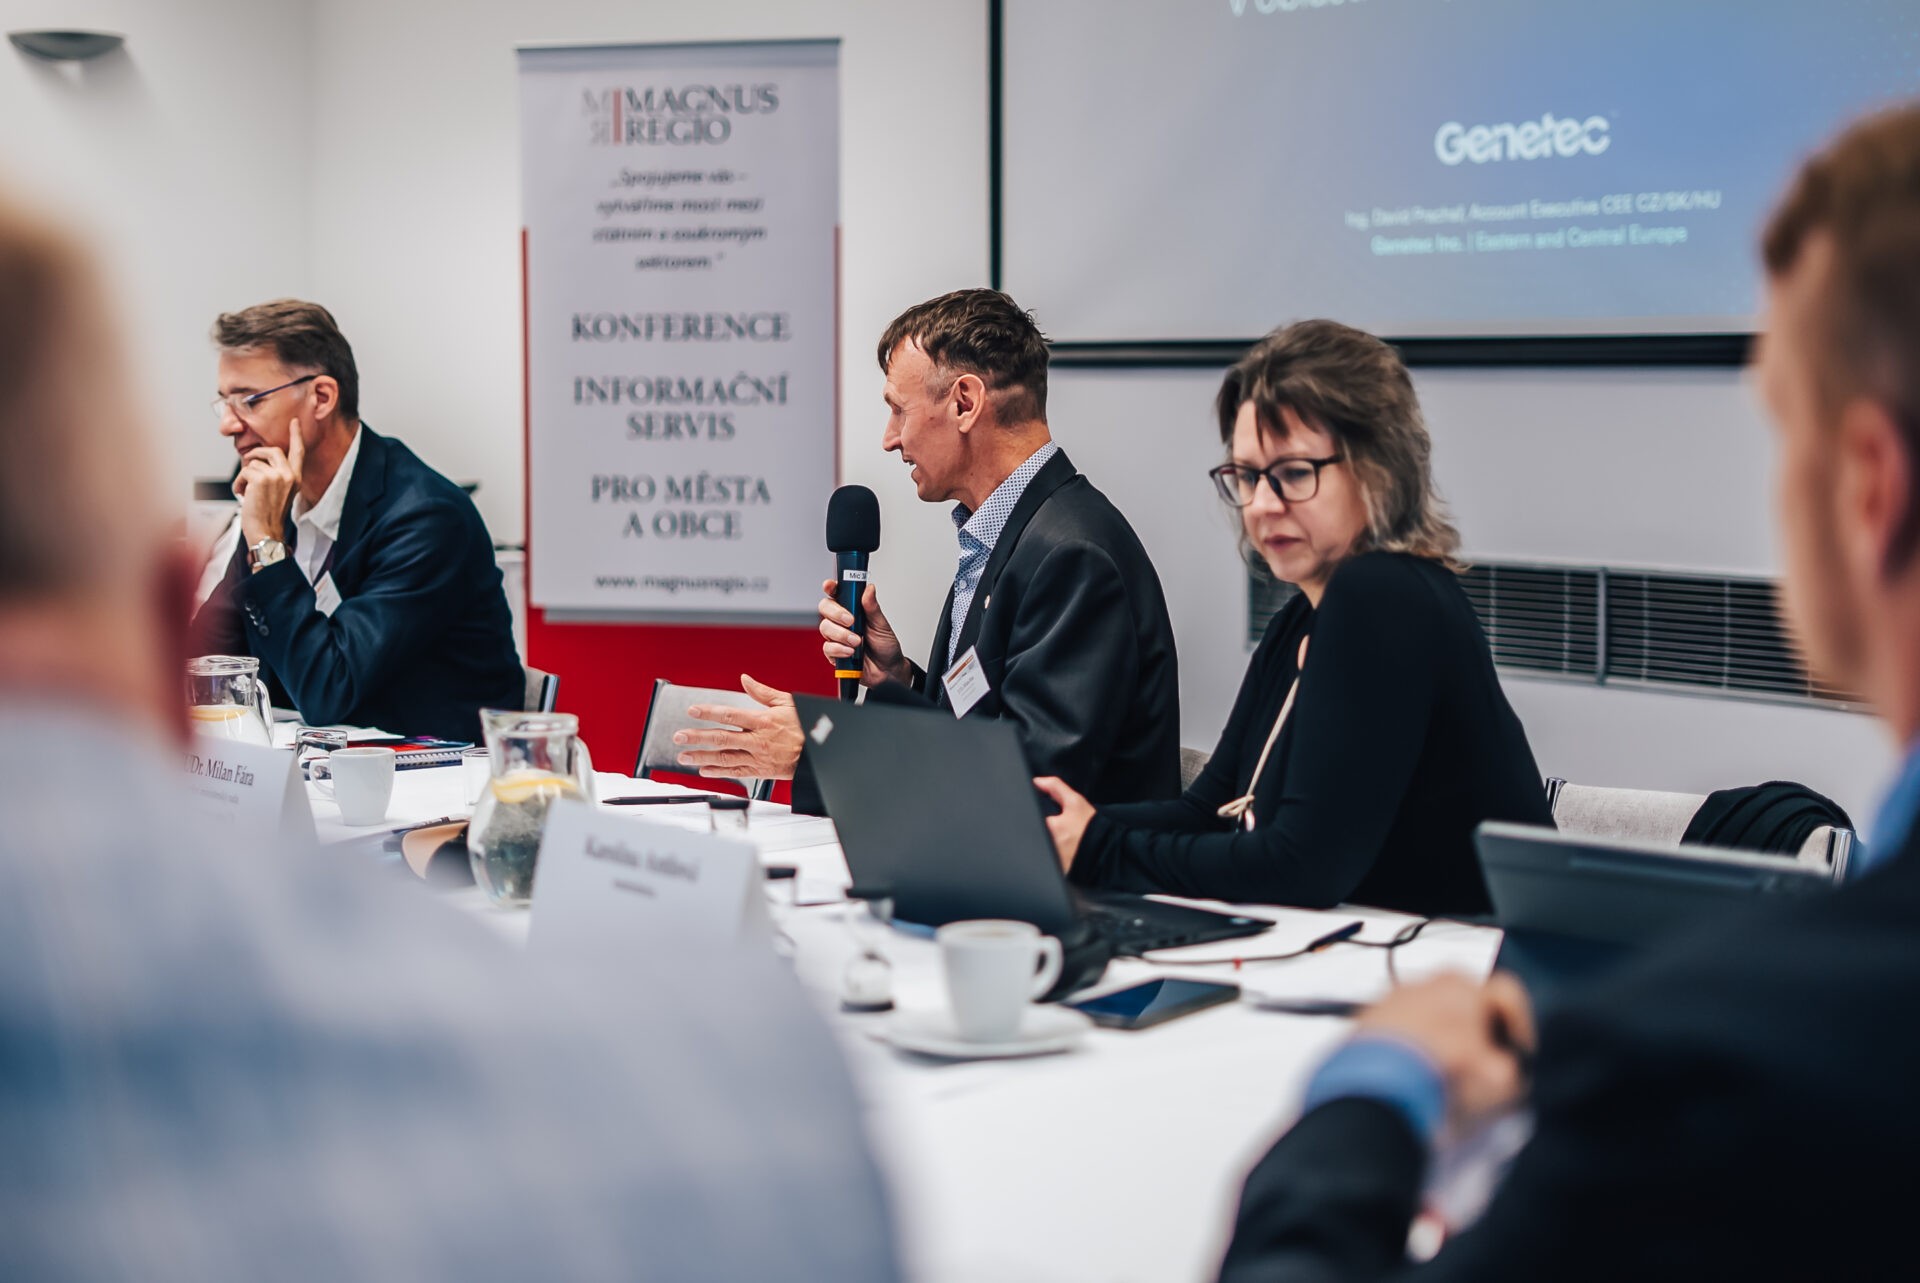
Fyzické ochraně objektů a technickým prostředkům se věnoval JUDr. Milan Fára, vrchní ministerský rada z Ministerstva vnitra ČR: „Bezpečnost objektu a technické prostředky k jeho ochraně nelze oddělovat od zbytku organizace. Fyzická bezpečnost tvoří první obrannou linii, bez níž ztrácí jakákoliv navazující IT opatření svou účinnost.“
Význam sjednoceného systému vyzdvihl Ing. David Prachař ze společnosti Genetec, která byla partnerem akce: „Kybernetické hrozby dnes neohrožují pouze IT infrastrukturu, ale stále častěji i kamery či čtečky. Unifikovaný systém dokáže propojit video, kontrolu vstupu a další technologie do jednoho přehledného obrazu, což zásadně zefektivňuje odhalování a řešení bezpečnostních incidentů.“
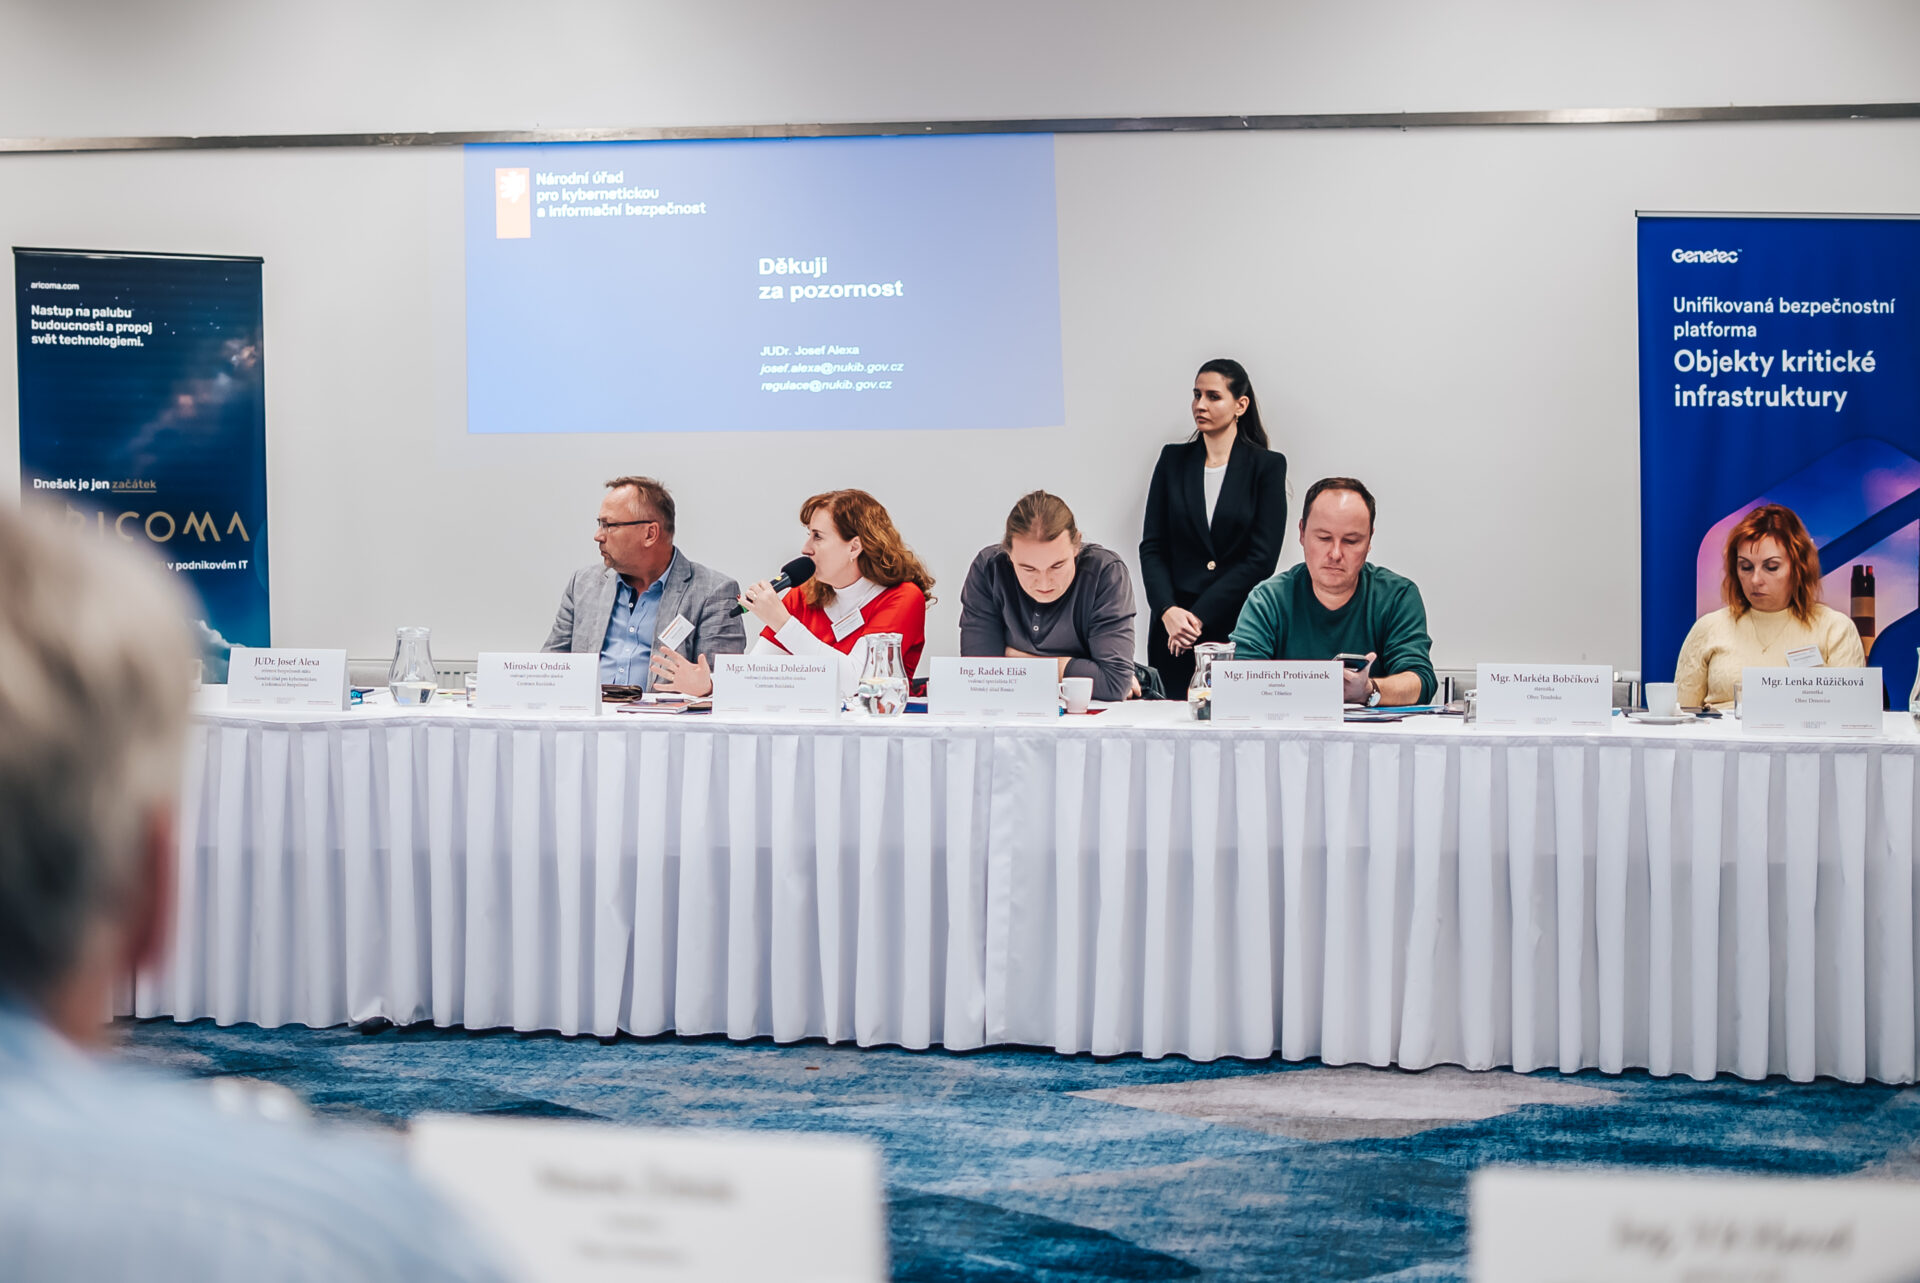
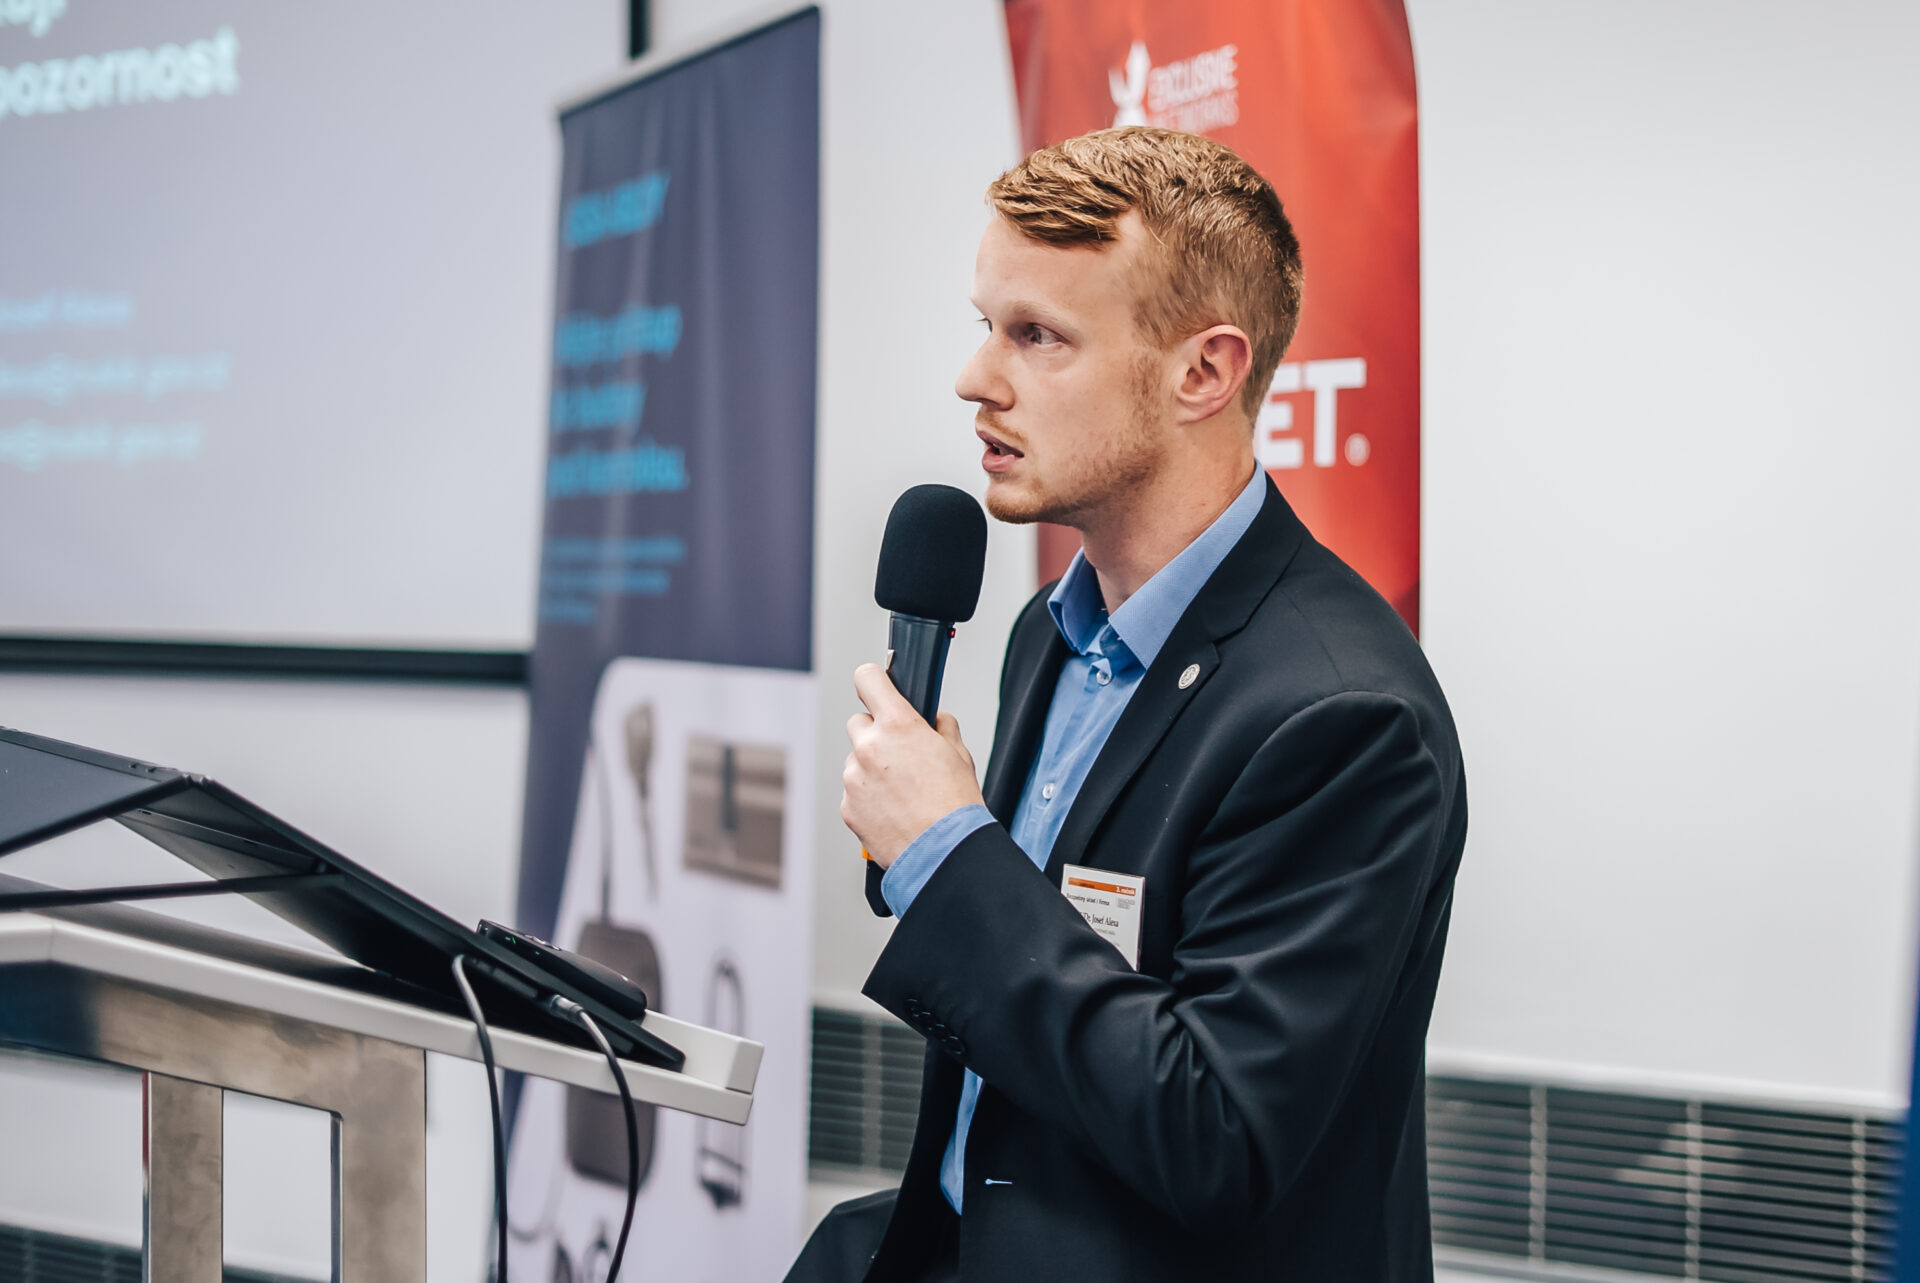
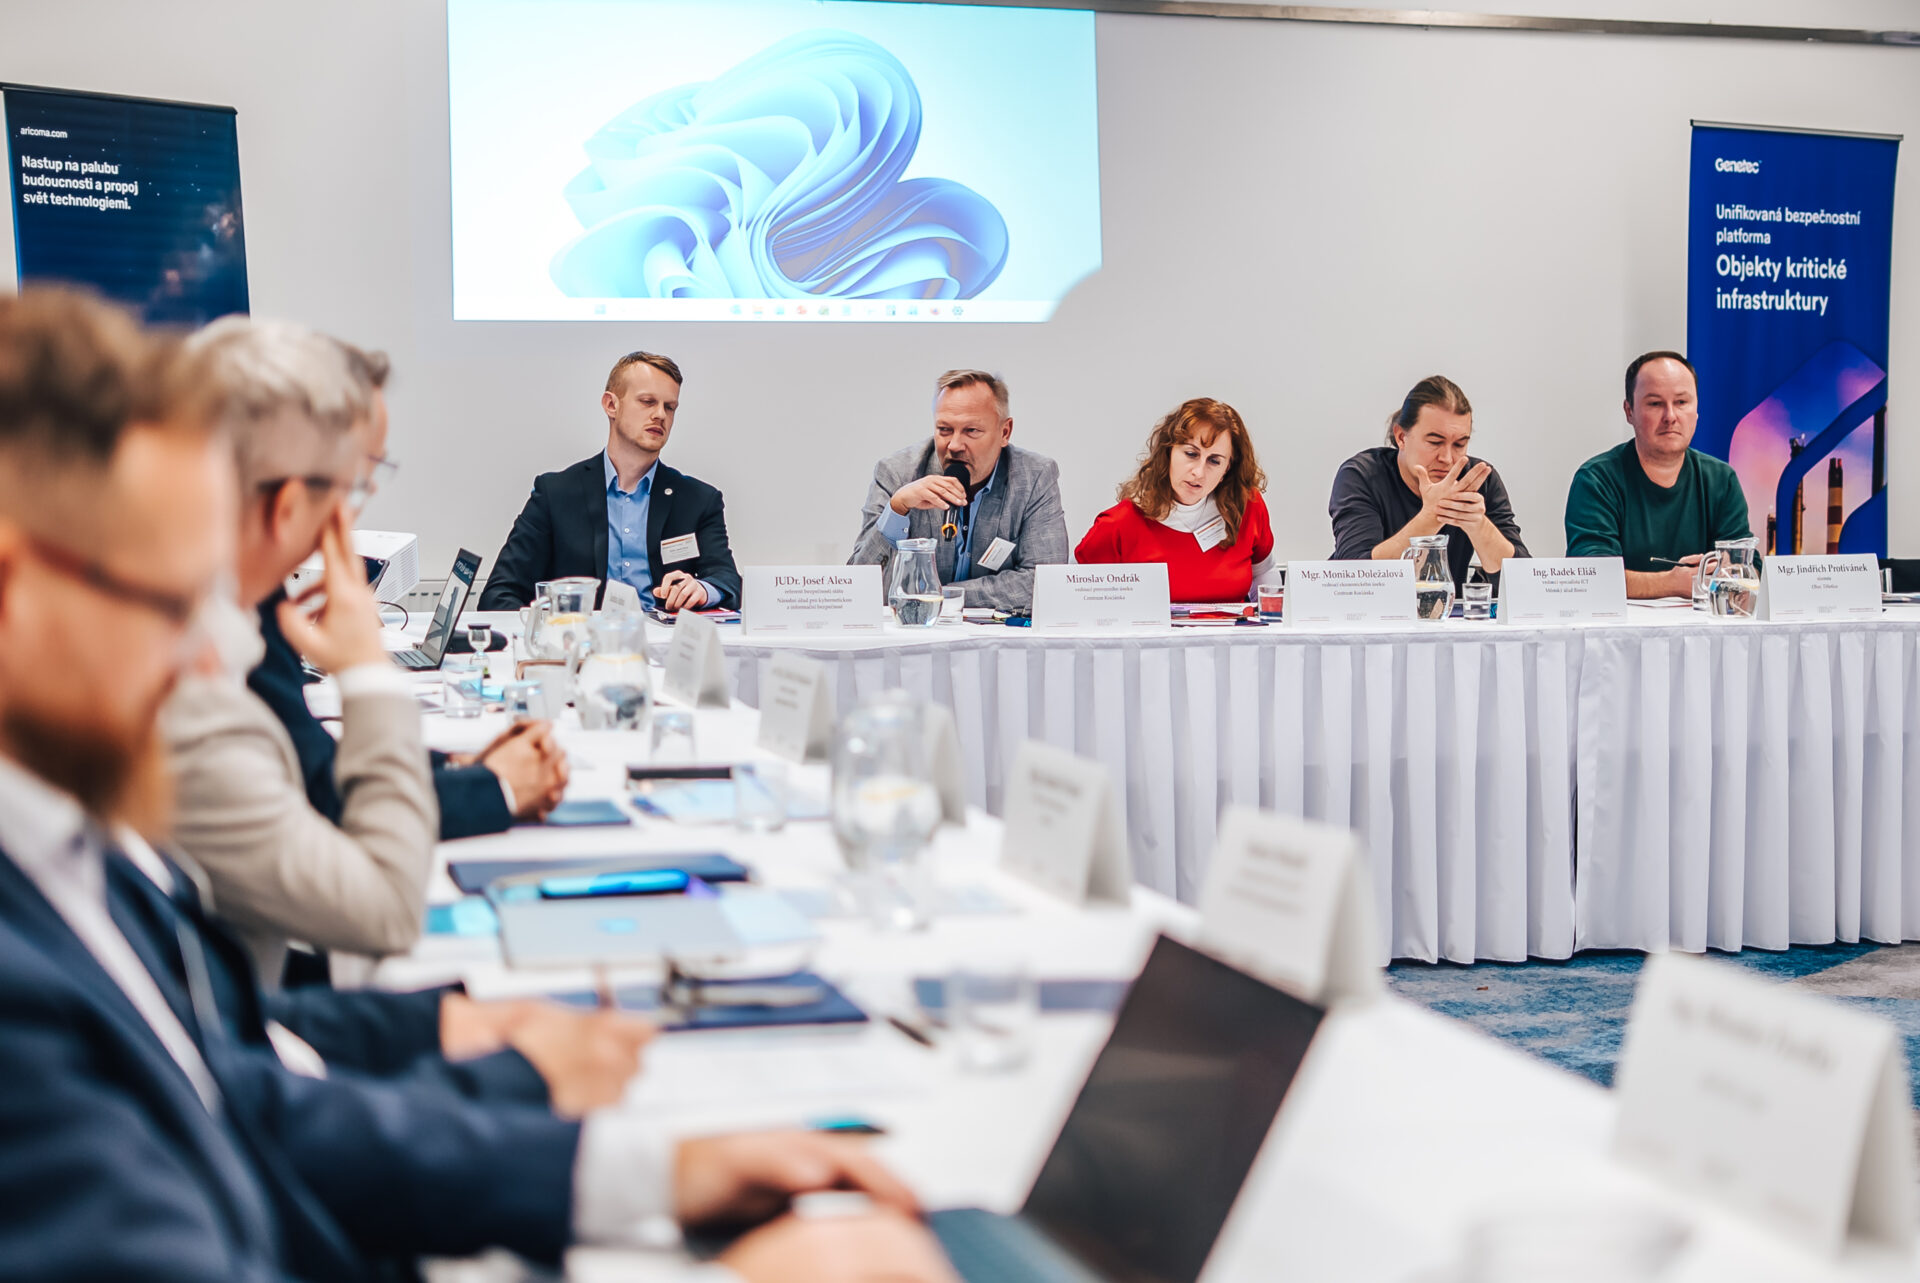
Praktickou implementaci legislativních požadavků přiblížil JUDr. Josef Alexa, referent bezpečnosti státu z Národního úřadu pro kybernetickou a informační bezpečnost: „Správné uchopení nového zákona o kybernetické bezpečnosti není pouhou administrativní formalitou. Jde o nastavení funkčních procesů a pravidel, které pomohou úřadům i firmám efektivně chránit jejich klíčové služby.“
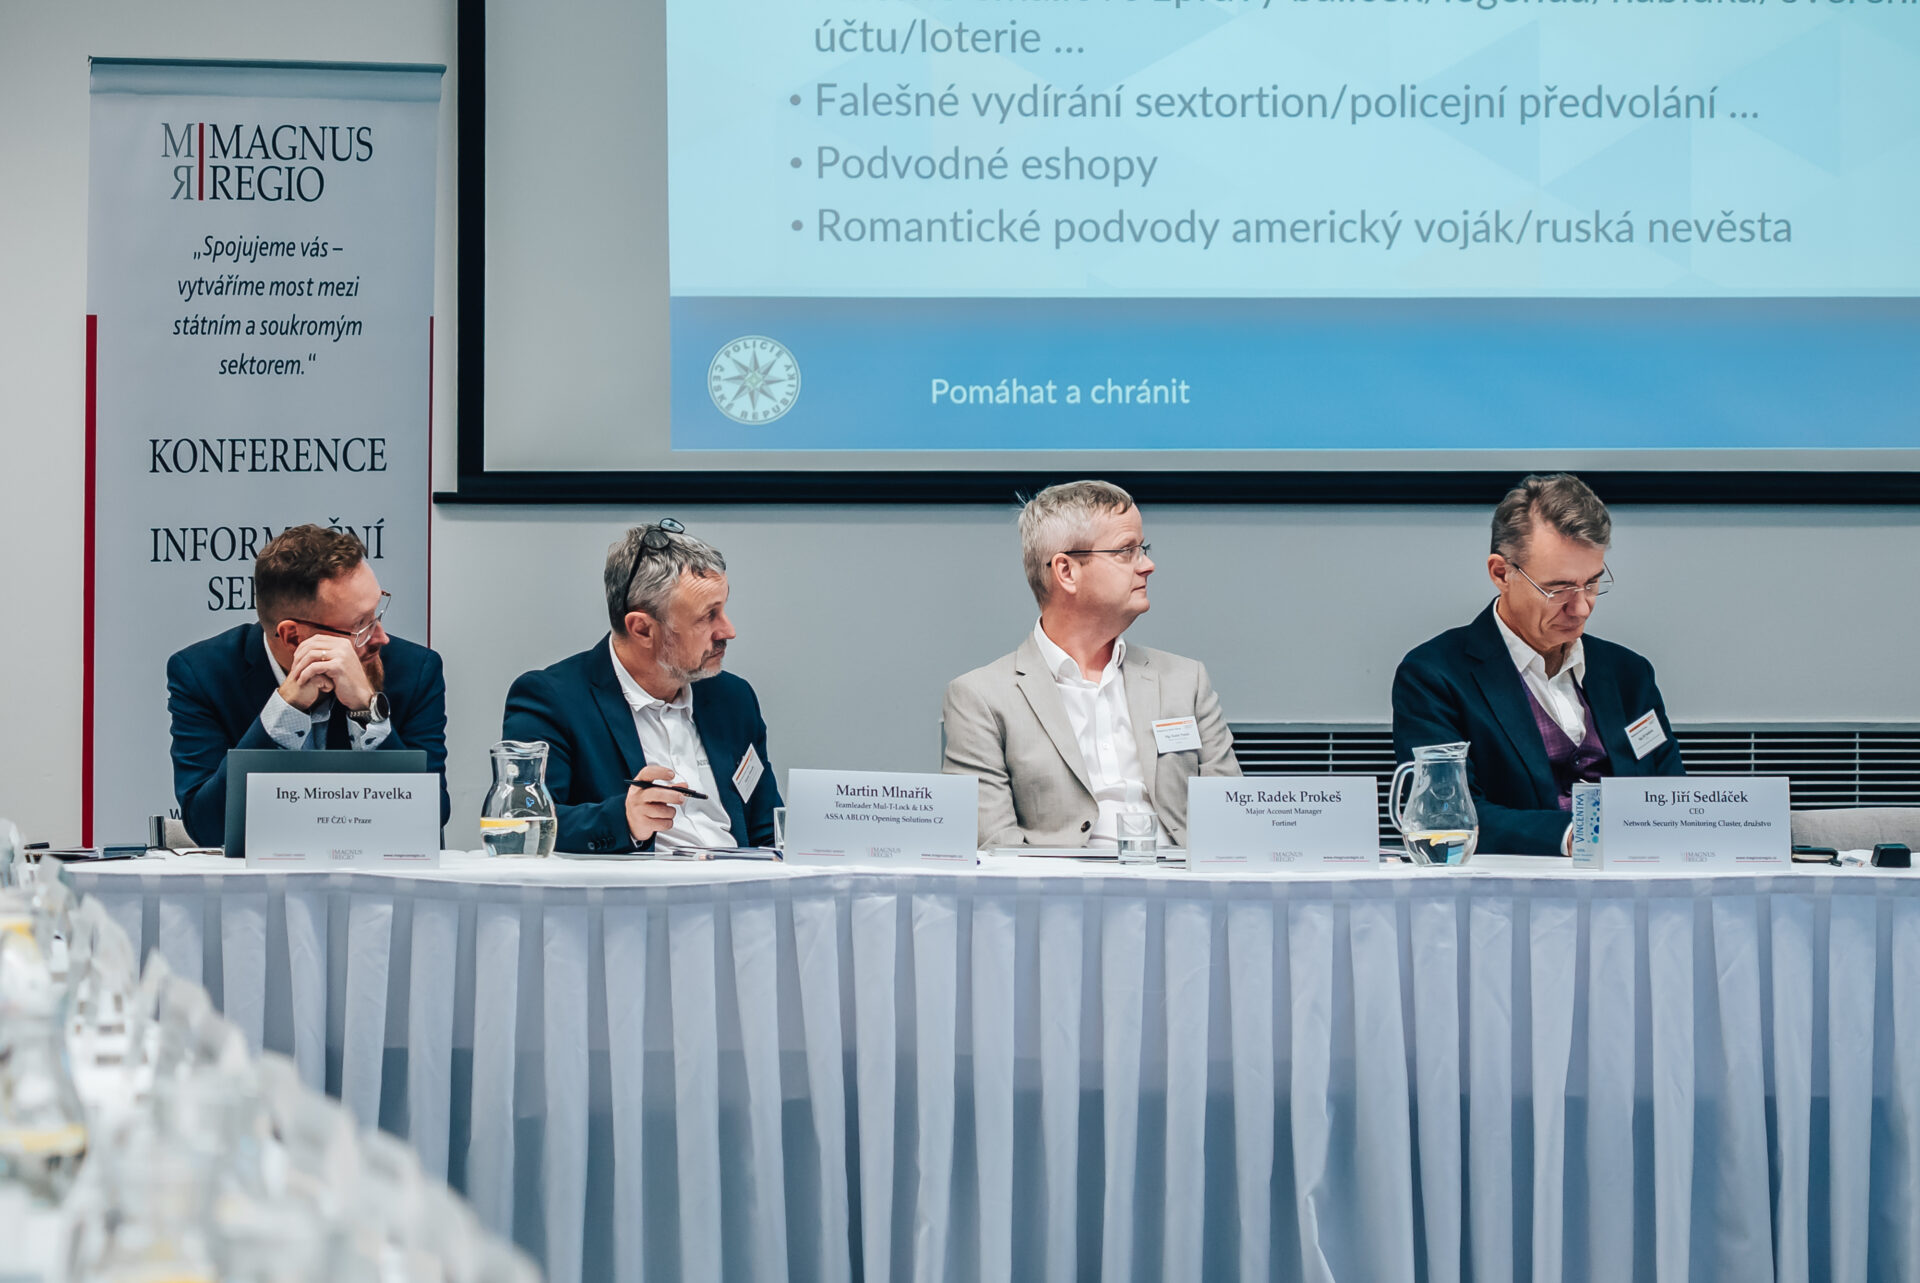
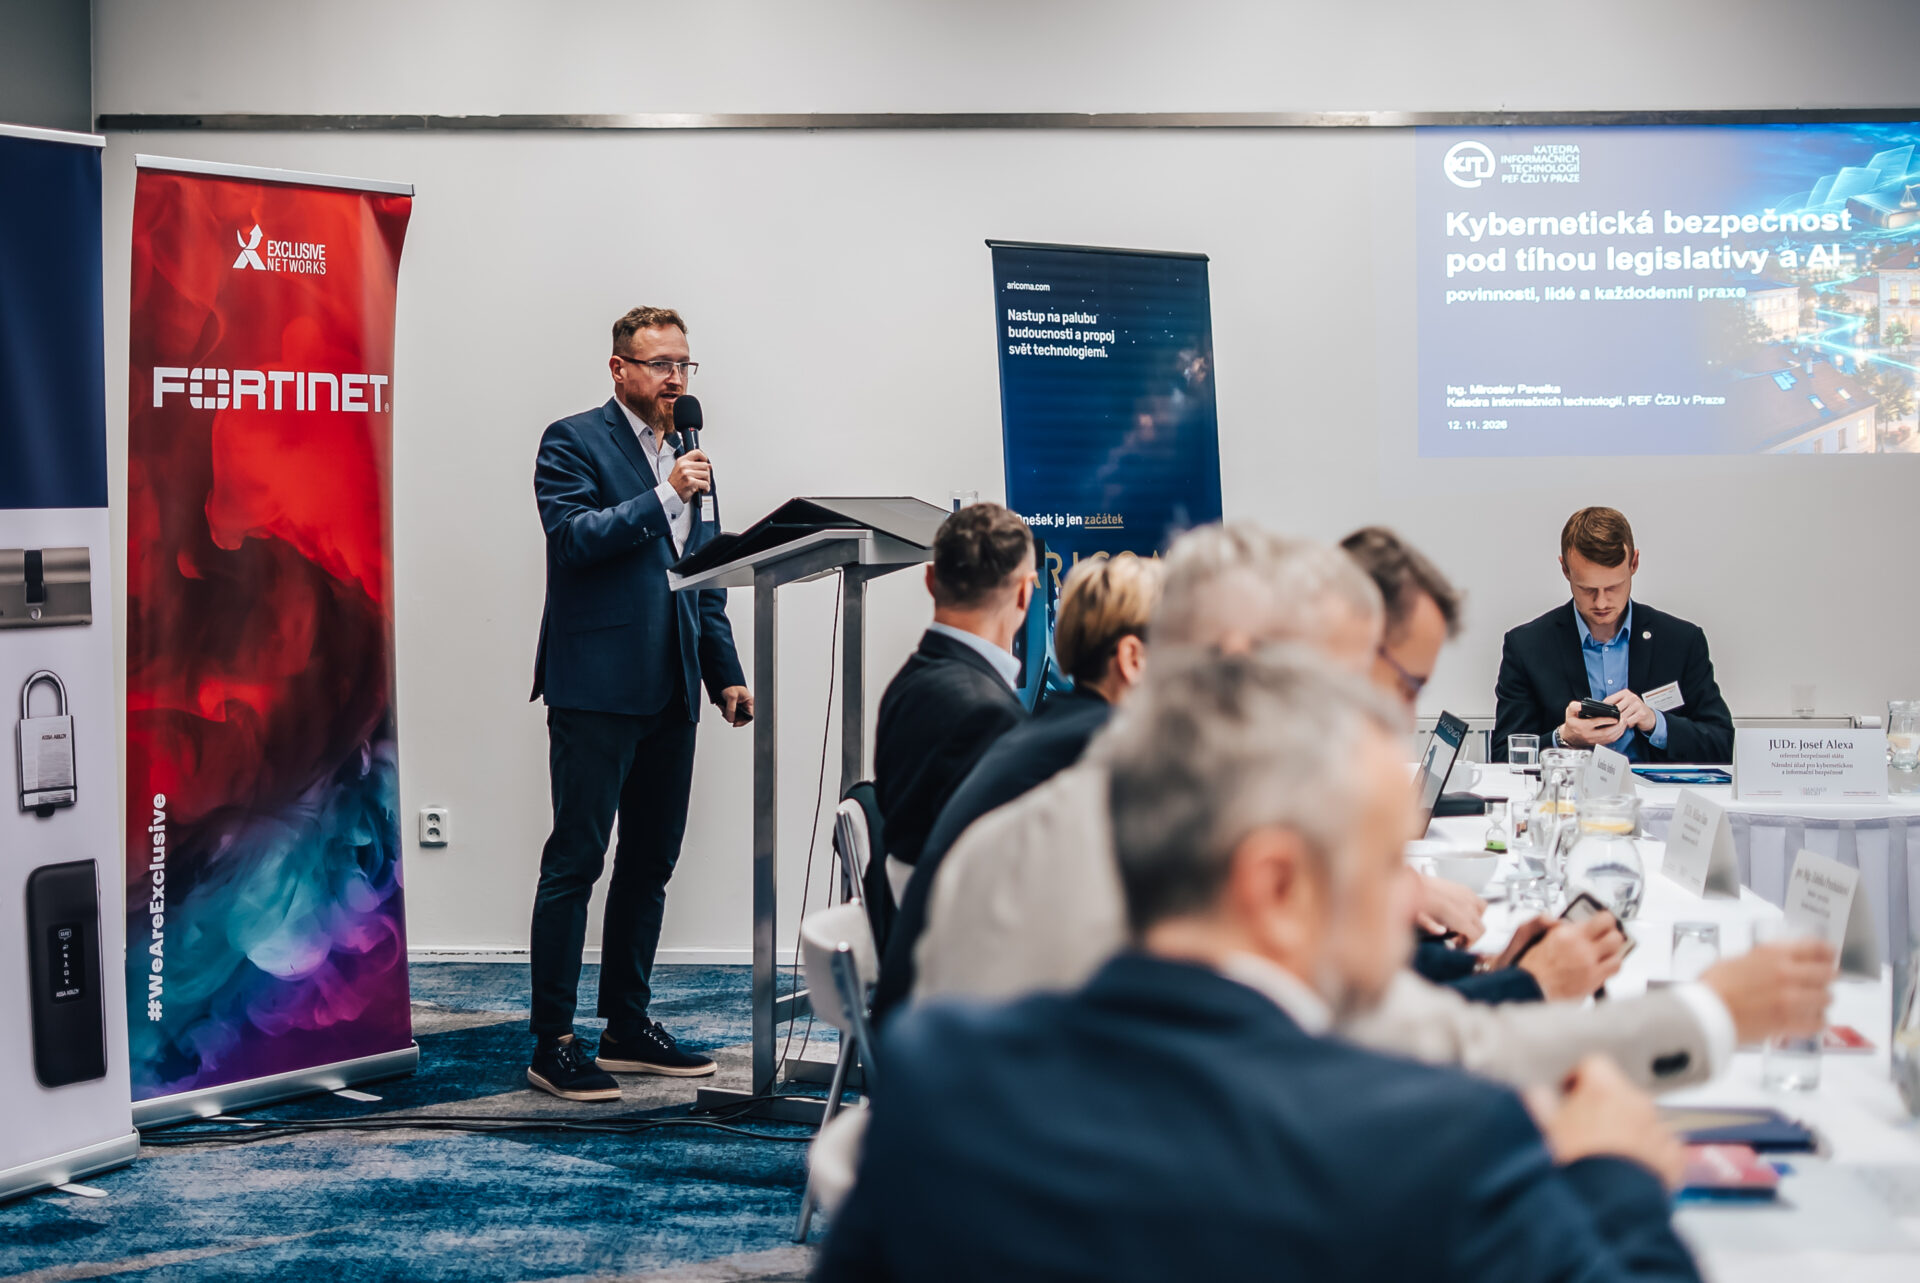
Dopadům norem na běžný provoz a práci se zaměstnanci se věnoval Ing. Miroslav Pavelka z Provozně ekonomické fakulty ČZU v Praze: „Základem je kvalitní systém vzdělávání propojený s odkazy na zákoník práce i trestní zákoník. Praxe ukazuje, že jakmile zaměstnanci pochopí, jak závažné právní důsledky může mít porušování interních směrnic, začnou pravidla brát vážně. Druhým klíčovým krokem je ukázat jim, že bezpečnost je jen jedna. Jejich chování v soukromí, aktivita na sociálních sítích nebo opakované používání stejných hesel totiž přímo ohrožuje i zaměstnavatele. Když si uvědomí, že informace o jejich rodině může útočník zneužít k prolomení firemní sítě, začnou se chovat podstatně obezřetněji,“ zdůraznil Miroslav Pavellka.
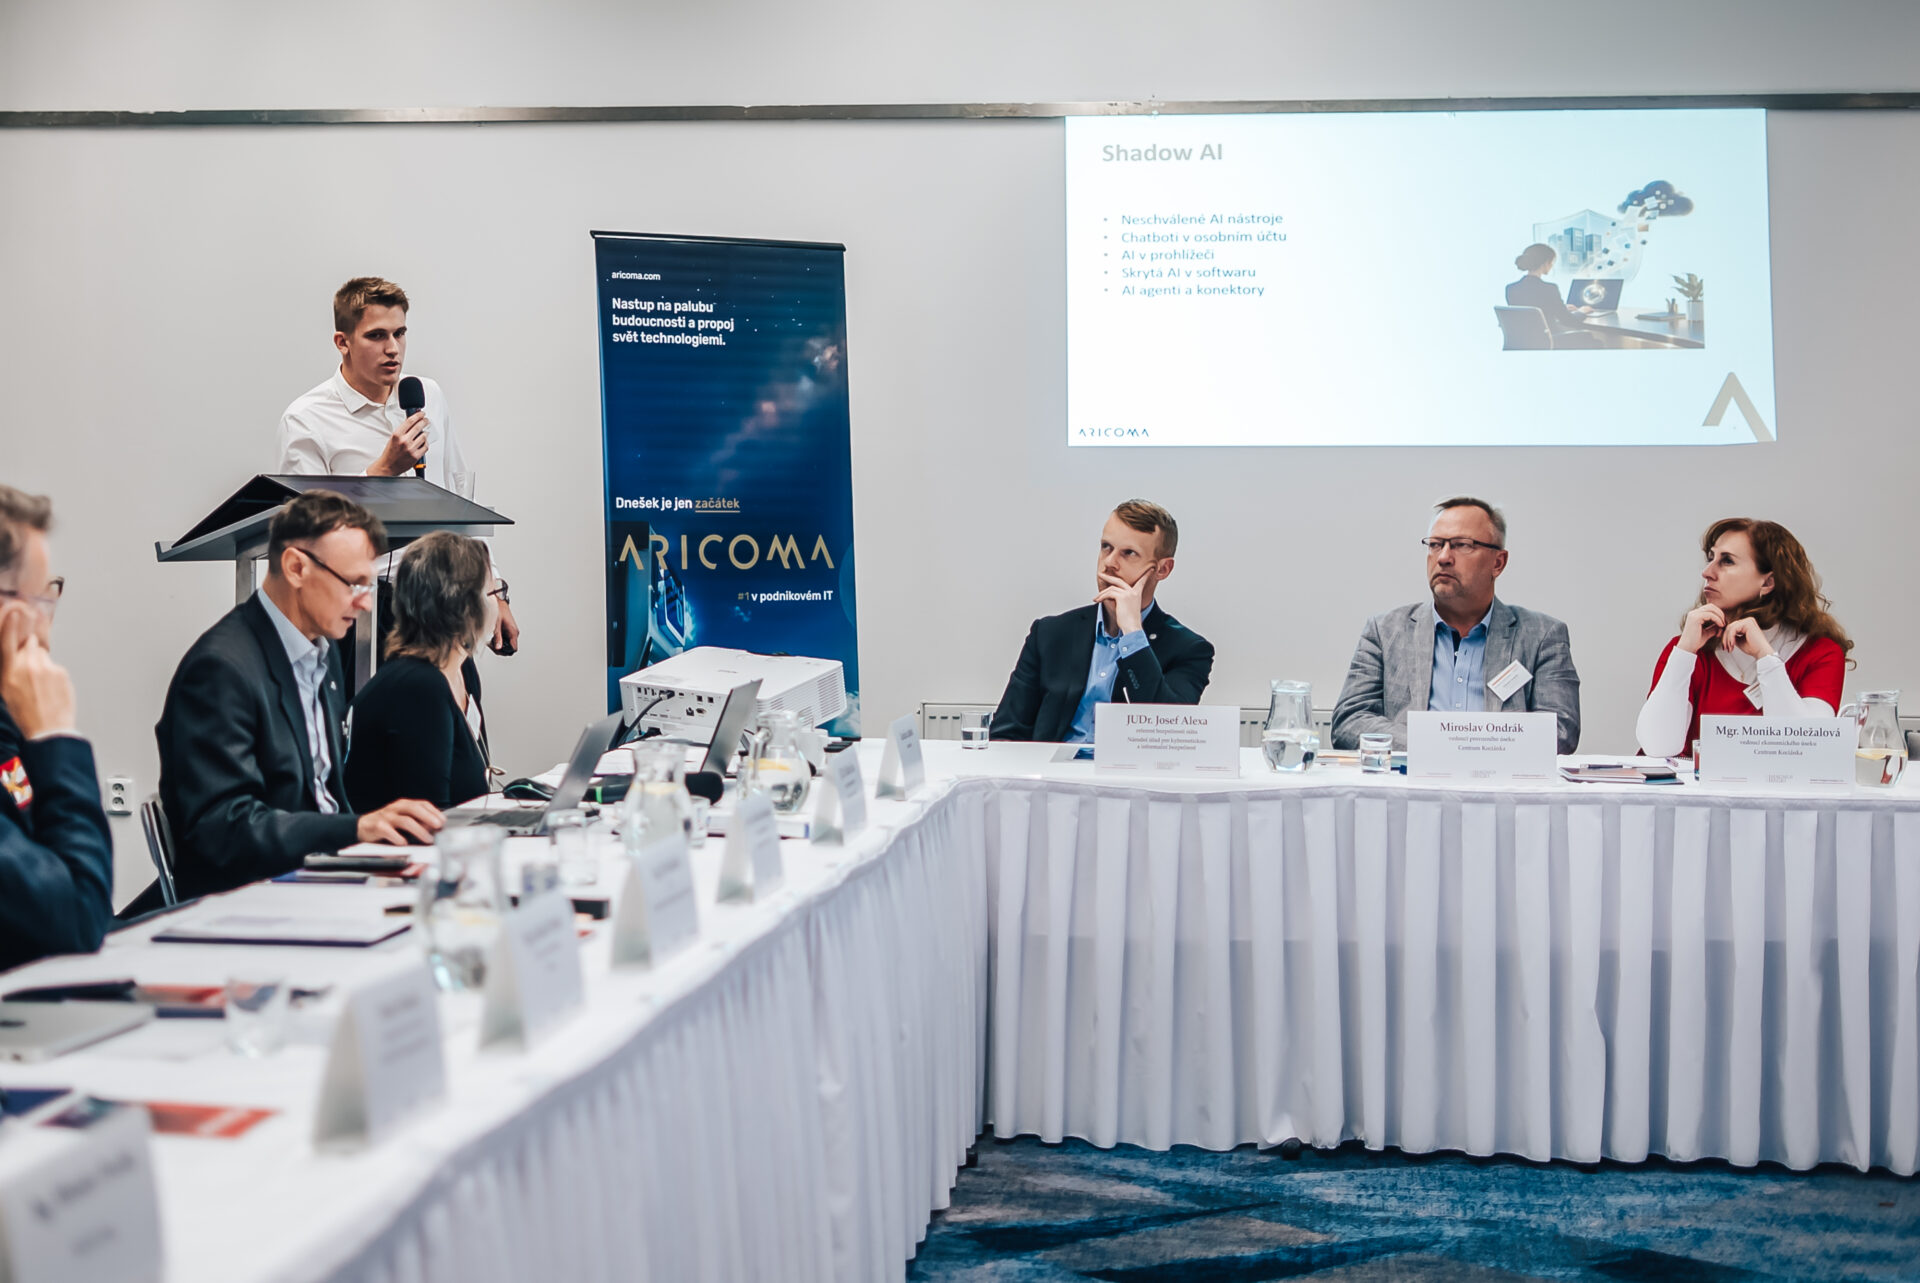
Rostoucímu fenoménu neschválených technologií se věnoval Bc. Oliver Kolčák ze společnosti Aricoma, která byla partnerem akce: „Pokud zaměstnanci nekontrolovaně používají neschválené aplikace nebo externí nástroje AI, organizace ztrácí přehled o tom, kam její data skutečně odcházejí. Shadow IT a Shadow AI představují tiché, ale o to nebezpečnější bezpečnostní riziko.“
Praktické řešení tohoto problému představil Vojtěch Šindler ze společnosti Fortinet, která byla také generálním partnerem setkání: „Víme, že lidé nástroje AI používají a budou používat. Cílem proto není umělou inteligenci zakazovat, ale ochránit firemní data na síti, na koncových zařízeních i ve vlastních AI aplikacích, aniž bychom uživatele připravili o efektivitu, kterou jim přináší.“
Nutnost včasné identifikace rizik zdůraznil Ondřej Vybíhal, ThreatGuard Product Manager ze společnosti COMGUARD, která byla také partnerem setkání: „Samotná informace o existenci kybernetické hrozby nestačí. Klíčové je bleskově vyhodnotit, zda se týká konkrétní infrastruktury dané organizace, a mít po ruce srozumitelná doporučení k okamžité nápravě dříve, než útočník stihne zareagovat.“ Naše řešení nabízí efektivní přehled o tom, která rizika jsou opravdu závažná a jak jim zamezit.“
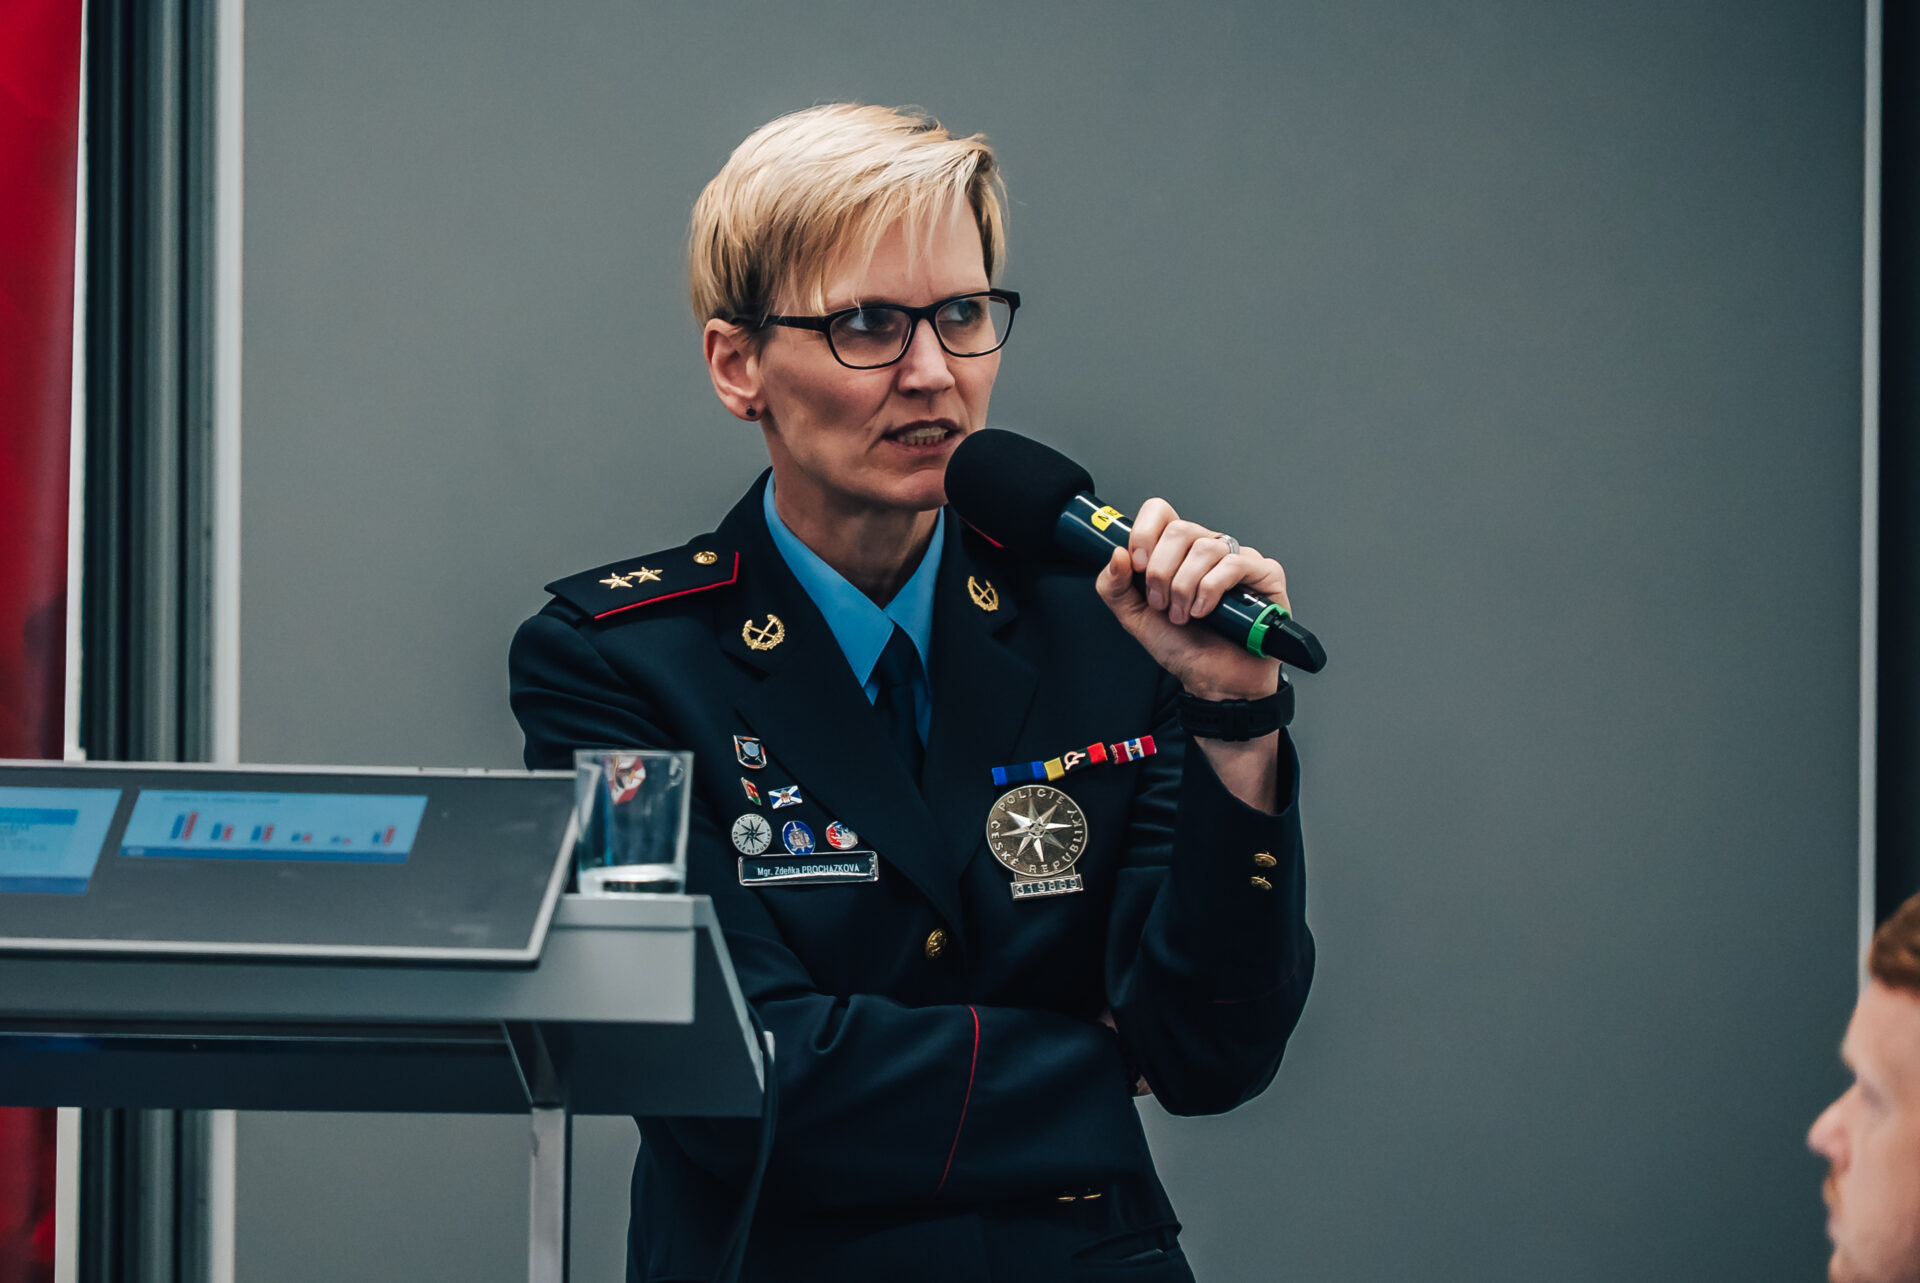
Aktuální policejní zkušenosti shrnula por. Mgr. Zdeňka Procházková z Krajského ředitelství Policie ČR Jihomoravského kraje: „Aktuální vývoj kyberkriminality ukazuje, že technická opatření selhávají ve chvíli, kdy selže lidská pozornost. Útočníci se tak zpravidla snaží oběť dostat do časové tísně,“ uvedla Procházková s tím, že mezi stále velmi populární typy podvodů patří falešný bankéř či falešný policista. Na místě je tak obezřetnost a hlavně se vždy snažit si ověřit, kdo skutečně volá. „Častým mýtem pak je, že nejohroženější skupinou jsou senioři. Není to však pravda, nejohroženější je věková skupina okolo 45 let, především ženy,“ dodala Procházková.
Záštitu nad konferencí převzali hejtman Jihomoravského kraje Mgr. Jan Grolich, primátorka statutárního města Brna JUDr. Markéta Vaňková a ředitel NÚKIB Ing. Lukáš Kintr.
Video z konference
Fotogalerie